
AI 직원에게 사원증을 줘라: OpenClaw·Muse·Dots가 연 ‘에이전트 관리’ 경쟁 권한, 격리, 기록, 정지 버튼까지 회사가 AI 에이전트를 들이기 전에 챙길 것
새 직원은 입사 첫날 사원증부터 받는다. 이 카드 한 장이 갈 수 있는 층과 열 수 있는 문을 정하고, 드나들 때마다 흔적을 남긴다. 퇴사하는 날에는 회사가 도로 거둬 간다. 그런데 요즘 사무실에는 카드를 어떻게 내줘야 할지 애매한 동료가 하나둘 늘고 있다. 바로 AI 에이전트다. 이 동료에게는 누구 권한으로 어디까지 문을 열어 줘야 할까? 무엇을 했는지는 또 누가 적어 둘까?
9월 28일과 29일, 단 이틀 사이에 메타와 OpenClaw 재단, OpenAI가 이 질문에 저마다 다른 답을 내놓았다. 셋이 내놓은 물건의 종류부터 다르다. 메타는 기업용 사업 조직을 출범시켰고, OpenClaw 재단은 1.0 이전 단계의 오픈소스 관리 제품을, OpenAI는 늘 켜진 채 일하는 ‘상시 구동’ 에이전트 서비스 dots를 공개했다.[1][2][3] 이 글은 세 회사의 관리 방식에서 출발해, 그 밑을 받치는 보안 장치와 개발 도구, 연결 통로의 빈틈, 규제와 비용까지 공식 자료를 따라 차례로 짚어 본다.
공개 자료 해설·분석 · 편집: 단단한 아빠 · 작성 기준
발표 내용은 각 회사의 공식 글에서 가져왔다. 피해 건수는 보안 회사 사이에라(Cyera)가 2023년 9월~2026년 5월에 공개된 사고 7,246건 가운데 344건을 검증한 결과이고, 원가는 EY가 든 예시다.[1][2][3][4][5]
세 회사의 관리 방식부터 보안, 규제, 비용까지 차례로 따라가며 답을 찾아본다.
9/28 메타가 기업용 사업 조직을 출범시켰고, 9/29에는 OpenClaw 재단이 무료 오픈소스 관리 제품을, OpenAI가 dots 에이전트 서비스를 공개했다.
쓸 수 있는 도구는 프롬프트가 아니라 토큰 권한이 정하고, 실행은 격리된 상자 안에서 한다.
MCP 서버 구현에서 CVSS 9.8 취약점이, 스킬 마켓에서는 악성 스킬 341개가 나왔다.
에이전트 대화는 챗봇보다 비싸다. 아낀 시간보다 해결 1건당 비용을 재야 한다.
01. 이틀 동안 관리실 세 곳이 문을 열었다
그동안 많은 회사 보안팀은 자율 에이전트를 사내망에 들이기를 망설였다. 이유는 간단하다. 실제로 사고가 나고 있었다. 보안 회사 사이에라는 2023년 9월부터 2026년 5월까지 공개된 AI 사고 7,246건을 모아 344건을 검증했는데, 그 가운데 188건은 공격자도 없이 AI 시스템이 스스로 피해를 낸 경우였다.[4] 2026년 4월에는 코딩 에이전트가 API 요청 한 번으로 스타트업 PocketOS의 운영 데이터베이스와 백업을 지웠다는 보도도 나왔다.[6] 이런 사고 사례는 AI 에이전트 금지선 글에 모아 두었다.
그런데 9월 말, 에이전트를 회사 안에서 관리하는 도구가 한꺼번에 쏟아졌다. 올해 흐름을 날짜순으로 정리했다.
- 2/15OpenClaw 창업자, OpenAI 합류개인용 에이전트 OpenClaw를 만든 피터 슈타인베르거가 OpenAI에 합류했고, 프로젝트는 재단으로 옮겨 오픈소스로 남기로 했다.[7]
- 3/16
- 7/8OpenClaw 재단 출범미국 비영리 단체(501(c)(3))로 출범했다. OpenAI는 주요 후원사다.[10]
- 7/27EU AI법 일정 조정 시행디지털 옴니버스 개정으로 고위험 AI 의무 적용이 2027년 12월로 미뤄졌다(08절).[11]
- 9/28메타, Meta Enterprise Platform몽고DB CEO였던 CJ 데사이를 영입해 기업용 사업부를 출범시켰다.[1]
- 9/29
- 10/1AWS, 보안 에이전트 MCP 서버 취약점 공지에이전트용 도구 서버도 보안 패치 대상이라는 점을 보여 준 공지다(07절).[13]
사원증에 빗대면 회사의 고민이 달라졌다. 전에는 AI에게 출입증을 줄지 말지를 따졌다면, 이제는 어떤 카드를 어떤 시스템으로 발급할지 고르는 단계다.
02. 에이전트 관리는 다섯 층으로 나뉜다
세 회사 모두 에이전트 관리를 내걸었지만, 맡은 층은 서로 다르다. 직원이 AI에게 일을 맡기는 화면, 명령이 실제로 실행되는 상자, 도구로 이어지는 통로는 저마다 하는 일이 따로 있다. 층을 하나씩 눌러 보자.
1. 업무 화면
사람이 에이전트에게 일을 시키고 결과를 받는 곳이다. OpenAI dots는 챗GPT와 슬랙에서, 메타 Business Agent는 왓츠앱과 메신저에서 일한다. 쓰기 편한지는 여기서 갈리지만, 안전한지는 대부분 아래층에서 갈린다.
2. 관리 평면(control plane)
어떤 에이전트가 있는지 등록하고, 누가 어떤 권한으로 쓰는지 정하고, 모든 행동을 기록하는 층이다. 회사로 치면 사원증을 발급하는 부서다. 이번에 공개된 OpenClaw Enterprise가 여기에 속하고, 클라우드 3사의 관리 도구(마이크로소프트 Agent 365, AWS AgentCore 등)는 클라우드 AI 전쟁 글에서 다뤘다.
3. 실행 격리(sandbox)
에이전트가 파일을 읽고 명령을 실행하는 실제 공간이다. 상자 안의 에이전트는 허락된 네트워크와 파일에만 손이 닿는다. 엔비디아 OpenShell, 레드햇 오픈시프트의 Kata 컨테이너, dots의 전용 클라우드 컴퓨터가 이 역할을 한다.
4. 앱 로직(오케스트레이션)
에이전트가 어떤 순서로, 어떤 역할을 나눠 일할지를 코드로 짜는 층이다. 개발팀의 설계 도구로, 06절에서 자세히 본다.
5. 연결 규약과 게이트웨이
에이전트가 도구와 데이터, 다른 에이전트와 이어지는 통로다. MCP가 사실상 표준이 됐고, 그 앞에 게이트웨이를 세워 어떤 도구를 부를 수 있는지 검사한다. 이 통로에 난 구멍은 07절에서 본다.
다섯 층 구분은 이해를 돕기 위한 정리이며 업계 표준 용어는 아니다.
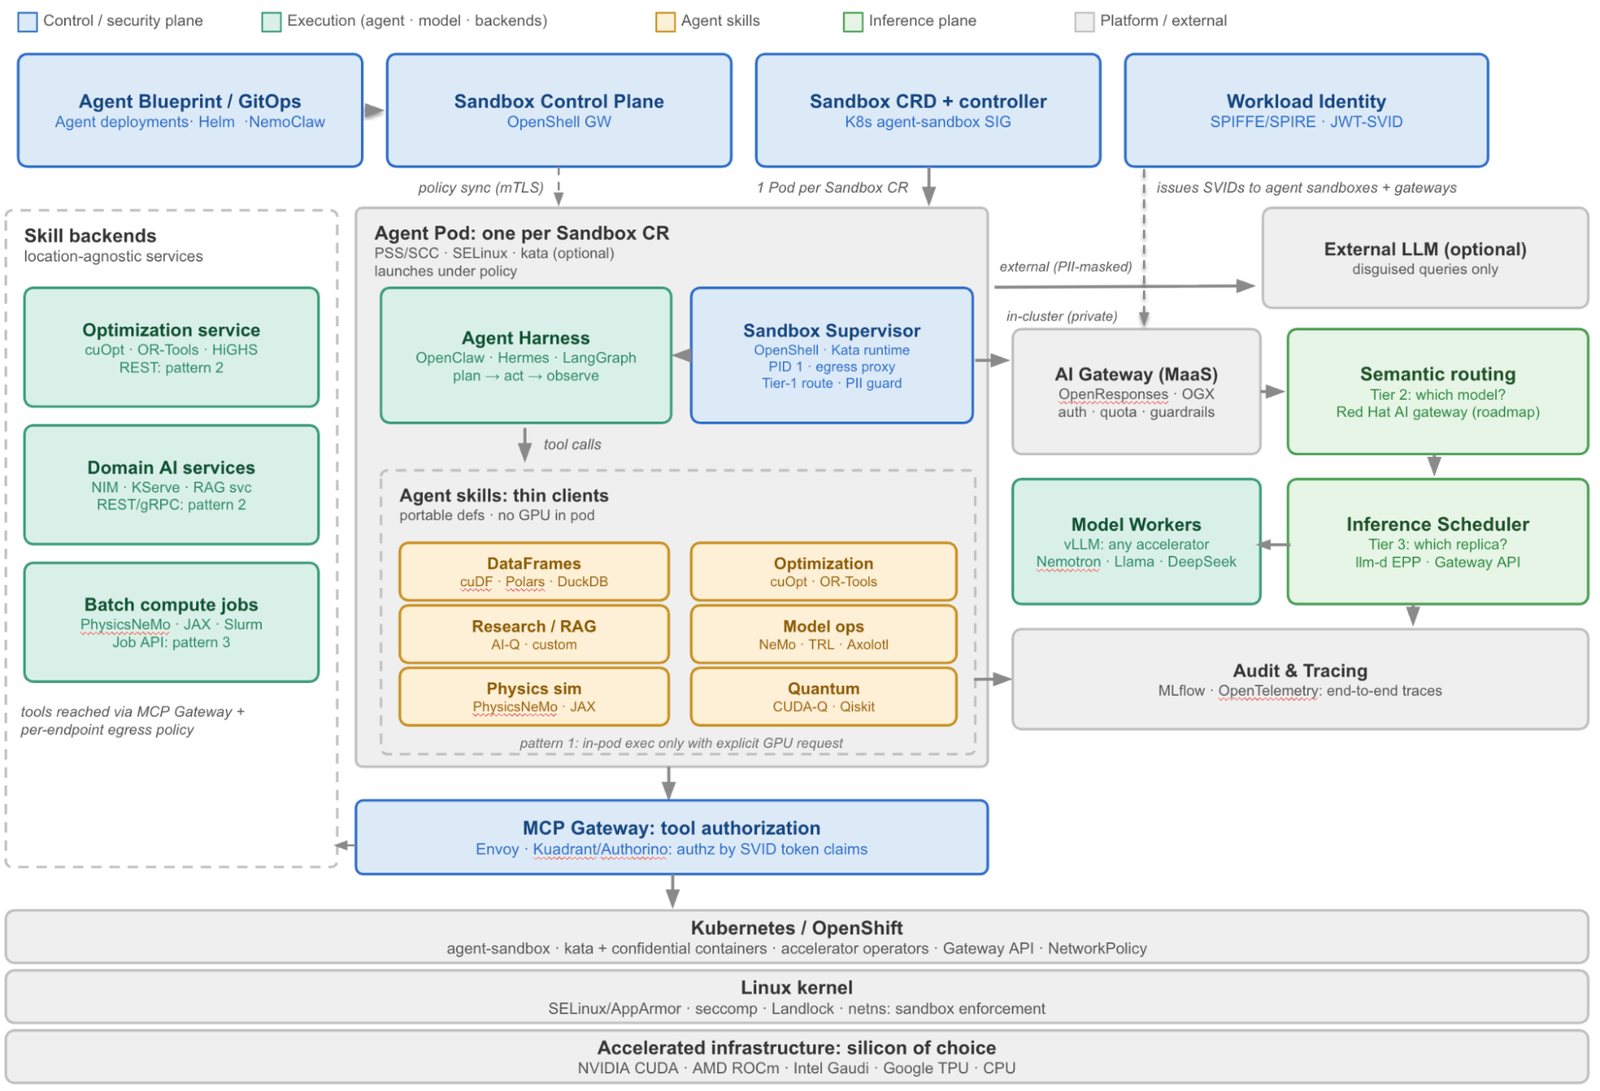
레드햇의 청사진을 보면 실제 구성은 훨씬 촘촘하다. 그래도 큰 원칙은 같다. 사람이 일을 맡기는 곳, 규칙을 정하는 곳, 실행하는 곳을 서로 떼어 놓는다.[14]
03. OpenClaw Enterprise: 무료로 공개된 에이전트 관리 평면
9월 29일 OpenClaw 재단은 OpenClaw Enterprise(OCE)를 공개했다. 재단의 소개를 빌리면 OCE는 민감한 환경에서 상시 구동 에이전트를 관리하는 오픈소스 플랫폼이고, 특정 회사에 묶이지 않는다. 무료에 MIT 라이선스이고, 회사가 자기 인프라에 직접 설치한다. 개발에는 레드햇과 엔비디아가 함께했다.[2][15] 저장소 설명은 한 줄로 이렇게 요약한다. “에이전트를 위한 쿠버네티스라고 생각하면 된다.”[15]
출신이 흥미롭다. OCE는 OpenAI 안에서 태어나 재단에 기증됐고, 발표 글도 OpenAI의 케빈 린이 썼다.[2] 개인용 에이전트 OpenClaw의 탄생 과정은 에이전트의 미래 글에서 다뤘으니, 여기서는 회사용 관리 기능만 본다.
- 하는 일
- 에이전트의 신원, 역할, 자원별 접근 권한을 관리한다
- 구분 단위
- 네임스페이스마다 에이전트와 설정, 자격 증명을 따로 묶는다
- 하는 일
- 에이전트의 행동을 이벤트로 남긴다
- 특징
- 기록에 들어가는 민감한 값은 자동으로 가린다
- 하는 일
- 자원의 상태, 영속성, 작업 대기열을 관리한다
- 의미
- 에이전트가 멈췄다 다시 돌아도 일을 이어 간다
- 하는 일
- 하네스(실행 틀), 모델, 샌드박스를 다른 것으로 바꿔 끼운다
- 기본값
- OpenAI API 키와 gpt-6-astra 모델
각 패키지의 역할은 저장소 문서를 따랐다.[15][16] 재단은 하네스, 모델, 샌드박스 같은 핵심 부품을 바꿔 끼울 수 있게 만들었다고 설명한다.[2] 다만 첫 에이전트를 띄우는 안내서는 기본 모델로 OpenAI의 gpt-6-astra를 쓰고, 이 모델을 부를 수 있는 API 키도 있어야 한다.[17]
깨진 빌드 알림이 오면 Androidclaw가 원인이 된 PR을 찾아 빠르게 고친다. 영상 증거를 붙여 PR을 올리고 병합까지 한다.OpenAI의 RJ 마산이 소개한 사내 에이전트 Androidclaw. 회사의 맥락과 깃, 깃허브, 로그를 모두 쥐고 일한다고 했다. 발표 글에 따르면 레드햇과 OpenAI 등이 OCE를 사내에서 시범 운영하고 있다.[2]
다만 실전에 쓰기엔 아직 이르다. 재단은 OCE가 1.0 이전 버전이라 사내 파일럿에만 쓰라고 권하고, 1.0은 연내에 나온다고 했다.[2] 로컬 개발용으로 소개된 도커 컴포즈 방식은 관리 화면 미리보기만 띄울 뿐, 에이전트를 배포하지는 못한다. 내 컴퓨터에서 에이전트를 실제로 돌려 보려고 해도 쿠버네티스가 있어야 한다.[15]

사원증으로 치면 OCE는 발급 부서와 출입 기록실을 직접 차릴 수 있는 설계도다. 그런데 카드만 있다고 문이 단단해지지는 않는다. 실제 문과 벽은 아래층이 만든다.
04. 막는 쪽은 인프라: 레드햇과 엔비디아
에이전트는 메일, 웹페이지, 도구의 응답처럼 바깥에서 들어온 글을 계속 읽는다. 그러다 글 속에 숨은 지시에 넘어갈 수도 있다. 그래서 두 회사는 에이전트를 착하게 만드는 데 매달리지 않고, 에이전트가 속더라도 할 수 있는 일에 울타리를 치는 쪽으로 인프라를 짰다.
레드햇은 오픈시프트에서 OpenClaw를 운영하는 방법을 공개하며 세 가지를 앞세웠다.[9][14]
- 세션별 격리: Kata 컨테이너를 바탕으로 한 샌드박스 컨테이너가 에이전트 세션마다 커널 수준에서 분리된 실행 공간을 준다.
- 토큰으로 정하는 도구 권한: 엔보이(Envoy)를 바탕으로 한 MCP 게이트웨이가 에이전트와 도구 사이에서 문지기 노릇을 한다. 레드햇의 표현으로는 “어떤 도구를 실제로 부를 수 있는지는 프롬프트가 아니라 토큰 클레임이 정한다.” 3월 기준으로 이 게이트웨이는 개발자 미리보기 단계였다.[9]
- 검사와 추적: 입출력 가드레일(TrustyAI)은 오픈시프트 AI 3.0부터 정식 기능이고, 배포 전 공격 스캔(Garak)은 계획 단계다. 실행 추적은 MLflow로 남긴다.[9][14]

엔비디아는 NemoClaw를 내놓았다. OpenClaw를 안전하게 돌리도록 엔비디아의 OpenShell 실행 환경과 네모트론 모델을 명령 한 줄로 깔아 주는 오픈소스 참조 스택이다.[8][18] 지금은 OpenClaw 말고도 Hermes, LangChain Deep Agents 같은 에이전트까지 돌릴 수 있게 범위가 넓어졌다.[19]
핵심은 OpenShell이다. 엔비디아는 가장 중요한 설계 결정으로 “프로세스 밖에서 정책을 강제하는 것”을 꼽는다. 파일 시스템, 네트워크, 프로세스 실행을 정책 엔진이 통제하고, 허락하지 않은 것은 기본적으로 막는다. 정책 엔진이 에이전트 프로세스 바깥에 있으니, 에이전트가 속거나 탈취돼도 스스로 규칙을 끌 수 없다.[20] ‘프라이버시 라우터’도 들어 있다. 민감한 내용은 기기 안의 공개 모델로 처리하고, 정책이 허용할 때만 클로드나 GPT 같은 프런티어 모델로 보내는 장치다.[20]
두 회사의 설계를 단순하게 옮긴 시뮬레이터다. 에이전트의 요청을 눌러 보고, 방어 장치를 하나씩 꺼 보자.
에이전트의 요청
판정과 출입 기록
왼쪽에서 요청을 하나 눌러 보세요. 방어 장치를 하나씩 끄면 무엇이 뚫리는지 보입니다.
교육용 단순 모델이다. 토큰 권한은 레드햇 청사진의 MCP 게이트웨이, 실행 정책은 엔비디아 OpenShell의 프로세스 밖 기본 거부 정책, 정지 버튼과 기록은 EU AI법 제14조와 제12조의 개념을 빌렸다. 실제 제품의 설정 이름과 동작은 다르다.
🦀 가벼운 대안: 러스트로 만든 ZeroClaw
OpenClaw와 별개로 커뮤니티가 만든 ZeroClaw도 눈에 띈다. 러스트로 짠 실행 파일 하나에 SQLite 기반 기억과 임베딩을 넣은 개인용 에이전트로, 10월 6일 기준 깃허브 별이 3만 2천 개를 넘었다. 라이선스는 MIT 또는 Apache 2.0이다. 초기 설명에 있던 “실행 파일 3.4MB”, “OpenClaw는 약 390MB 필요” 같은 수치는 지금 저장소에서 빠졌다. 공식 사이트와 헷갈리는 비슷한 도메인을 조심하라는 경고도 붙어 있다.[21]
정리하면 이렇다. 입구에서는 게이트가 사원증을 확인하고, 안에서는 동선을 제한하고, 위험한 문 앞에는 경비원을 세운다. 이제 이 관리를 통째로 대신 맡아 주겠다는 빅테크의 선택지로 넘어가 보자.
05. 관리형 선택지: 메타와 OpenAI
메타는 9월 28일 기업용 사업부 Meta Enterprise Platform을 출범시켰다. 마크 저커버그는 “오늘 우리는 사업의 다음 주요 기둥인 Meta Enterprise Platform을 시작한다”고 썼다. 몽고DB에서 CEO를 지낸 CJ 데사이가 최고 엔터프라이즈 플랫폼 책임자로 합류해 저커버그에게 직접 보고한다.[1]
메타는 Muse 에이전트, Meta Business Agent, Muse API, Muse Code를 비롯한 기술을 기업용으로 내놓겠다고 밝혔다.[1] 넷 다 이미 나와 있던 제품이다.
- Meta Business Agent(6월 출시): 왓츠앱과 메신저에서 예약을 잡고, 잠재 고객을 가려내고, 판매를 마무리한다. 인스타그램으로 넓히는 중이다.[22]
- Muse API: 개발자용 이름은 Meta Model API다. OpenAI SDK와 호환되는 공개 미리보기 버전이고, Muse Spark 모델을 쓸 수 있다.[23]
- Muse Code(베타): 여러 에이전트가 각자 격리된 깃 작업 공간에서 병렬로 일하고, 검토 에이전트가 뒤에서 확인하는 코딩 에이전트다.[24]
메타는 하루 뒤 Muse for Small Business를 내놓았다. 쇼피파이·스트라이프·캔바·슬랙 등 15개 앱을 연결할 수 있고, 사용자 승인 없이는 아무것도 게시하거나 보내거나 결제하지 않는다고 했다.[12] 다만 기업 사업부 발표에는 가격도, 출시 일정도, 관리 콘솔이나 보안 인증 이야기도 없었다.[1] 메타는 기업용 협업 도구 워크플레이스를 2026년 5월 완전히 접은 전력이 있다. 그래서 업계 매체는 이번을 세 번째 도전이라고 불렀다.[25][26]
10월 6일에는 회사 밖에서 찾아오는 에이전트를 위한 규칙도 꺼내 들었다. 시에라(Sierra), 쇼피파이, 스트라이프, 월마트 등과 함께 개인 에이전트가 기업과 일하는 방식을 정하는 공개 표준 ‘개인 에이전트 프로토콜(Personal Agent Protocol)’을 만들고 있다고 밝혔다. 목표는 세 가지다. 에이전트가 누구를 대신해 왔는지 인증하고, 고객이 에이전트에게 줄 권한을 정하게 하고(읽기만 할지, 바꾸기까지 할지), 기업이 에이전트의 행동을 볼 수 있게 하는 것이다. 사원증이 회사 안 직원의 것이라면, 이 표준은 고객의 에이전트가 가게 문 앞에서 내미는 방문증에 가깝다. 시에라에 따르면 이 규약은 널리 쓰이는 권한 위임 방식인 OAuth를 바탕으로 하고, 0.1 버전 명세는 10월 안에 나올 예정이다.

OpenAI dots의 기능은 DevDay 정리 글에서 다뤘으니, 여기서는 회사가 관리하는 방법만 본다.[3]
- 누가 쓰나: 첫 dot은 Pro 요금제와 챗GPT 비즈니스의 프리미엄 좌석에 포함된다. 프리미엄 좌석은 1인당 연간 결제면 월 100달러, 월 결제면 125달러다. 다만 유럽경제지역, 스위스, 영국의 Pro 이용자는 dots를 쓸 수 없다. 이 제한은 Pro 구독이 아니라 dots에만 걸린다. 엔터프라이즈와 교육용은 베타로, 관리자가 켜기 전까지 꺼져 있다.[27][28]
- 관리자 스위치: 엔터프라이즈 관리자는 역할별로 dots 사용, 슬랙·팀즈 추가, 내 컴퓨터 접근 허용, 맞춤 규칙 사용을 따로 켠다. 클라우드 브라우저, 네트워크 접근, 컴퓨터 사용, 비밀번호 관리자도 각각 통제한다.[29][30]
- 기록: 감사에는 컴플라이언스 API 기록을 쓴다. 다만 OpenAI는 감사에 기대기 전에 어떤 기록이 실제로 남는지부터 확인하라고 안내한다. 팀즈에서 dots를 쓰는 기능은 아직 초대 전용 알파다.[30]
- 전문 dots: 회사가 dot마다 고유 ID와 인증 정보를 발급해 정해진 업무를 맡기는 ‘전문 dots’는 기업 파일럿으로 먼저 시작한다. OpenAI는 전문 dots를 마이크로소프트 Agent 365의 거버넌스·보안 통제와 잇는 작업도 하고 있다.[3]

dots가 사원증 범위를 얼마나 잘 지키는지는 OpenAI가 직접 시험했다. 9월 29일 GPT-6 Astra 시스템 카드에 덧붙인 dots 부록을 보면, 일하는 도중 권한을 거두거나 범위를 바꾼 시험에서는 49건 중 45건(91.8%)을 통과했다. 그런데 일을 연달아 맡기자 빈틈이 드러났다. 첫 작업과 마지막 작업 사이에 다른 작업이 5개 끼면 표본의 8.6%에서 맡은 범위를 넘는 행동이 나왔고, 10개로 늘리자 19.7%로 올랐다. OpenAI는 이를 관련 없는 작업 사이로 정보를 옮기거나 공유 문서를 고치는 정도의 중간 수준 위반으로 분류했다. 심각한 침해나 유출은 없었다고 한다.
이제 세 선택지를 나란히 놓아 보자.
- 어디서 도나
- 우리 회사 쿠버네티스
- 모델
- 기본은 OpenAI, 부품 교체형 설계
- 공개된 관리 기능
- 신원·권한, 감사 기록, 수명 주기
- 가격
- 무료(MIT). 인프라와 모델 비용은 별도
- 어디서 도나
- 메타 클라우드, 왓츠앱·메신저
- 모델
- 메타의 Muse Spark
- 공개된 관리 기능
- 소상공인판은 실행 전 승인. 기업용 콘솔 설명은 없음
- 가격
- 기업용 가격 미공개
- 어디서 도나
- OpenAI의 전용 클라우드 컴퓨터
- 모델
- OpenAI GPT-6 계열
- 공개된 관리 기능
- 역할별 스위치, 네트워크·컴퓨터 사용 통제, 컴플라이언스 API
- 가격
- 비즈니스 프리미엄 좌석 월 100달러(연간)부터
요약하면 메타는 메신저 속 고객 응대에 강하고, OpenAI는 직원 한 명 한 명의 일을 거드는 쪽이며, OCE는 사원증을 직접 발급하고 싶은 회사에 맞다. 어느 쪽을 고르든 에이전트가 실제로 어떻게 일할지는 결국 개발팀 손에서 정해진다.
06. 개발팀의 설계 도구: CrewAI·LangGraph·BeeAI
관리 평면이 누가 무엇을 할 수 있는지 정한다면, 오케스트레이션 프레임워크는 에이전트가 어떤 순서와 역할로 일할지를 코드로 정한다. 두 대표 주자는 설계 철학이 꽤 다르다.
에이전트마다 역할, 목표, 배경 설명, 도구를 정해 주고 사람 팀처럼 함께 일하게 한다. MIT 라이선스이고 깃허브 별은 10월 6일 기준 약 5만 9천 개다. 회사는 자체 강좌로 10만 명 넘는 개발자를 인증했다고 밝힌다.[31]
운영용: AMP(에이전트 관리 플랫폼), SOC 2 Type 2선택 기준은 단순하다. 여러 역할이 나눠 맡는 조사나 문서 작업이라면 CrewAI가 직관적이고, 승인 대기와 재시작이 중요한 결재·백엔드 흐름이라면 LangGraph가 잘 맞는다. LangGraph의 운영 플랫폼은 2025년 10월 LangSmith Deployment로 이름을 바꿨다.[35] CrewAI의 운영 플랫폼 AMP에는 코드 없이 흐름을 짜는 Crew Studio가 들어 있고, 신뢰 센터에는 SOC 2 Type 2 인증과 HIPAA 감사 보고서가 올라와 있다.[36][37]


AWS 직원이 쓴 커뮤니티 글은 CrewAI와 Amazon Bedrock AgentCore로 기술 분석가와 엔터프라이즈 아키텍트 역할의 에이전트를 꾸려 아키텍처 검토를 맡긴 사례를 소개한다. 글쓴이는 몇 달 걸리던 일이 몇 시간으로 줄었다고 주장하지만, 측정 방법은 공개하지 않았다.[38] AgentCore 자체는 CrewAI, LangGraph 등 어떤 프레임워크와도 함께 쓸 수 있다.[39]
🐝 다른 선택지: BeeAI와 Temporal
BeeAI는 IBM이 2025년 4월 리눅스 재단 산하 LF AI & Data에 기증한 프레임워크로, 파이썬과 타입스크립트에서 같은 기능을 쓸 수 있고, 모델 제공사도 10곳 넘게 골라 쓸 수 있다.[40][41] IBM의 에이전트 간 통신 규약 ACP는 2025년 8월 A2A에 합쳐졌다.[42] Temporal은 에이전트 프레임워크라기보다, 긴 작업이 서버 장애에도 끝까지 실행되도록 보장하는 지속 실행(durable execution) 기반이다. OpenAI Agents SDK, Pydantic AI 등과 연동된다.[43]
설계와 관리를 다 정리해도 아직 남은 문이 하나 있다. 에이전트가 도구로 나가는 통로다.
07. 연결 통로의 구멍: MCP 취약점과 악성 스킬
에이전트를 도구와 데이터에 잇는 방식은 MCP(Model Context Protocol)로 모이고 있다. 앤트로픽은 2025년 12월 MCP를 리눅스 재단 산하 에이전틱 AI 재단(AAIF)에 기증하며 파이썬과 타입스크립트 SDK 월 다운로드가 9,700만 건을 넘었다고 밝혔다.[44] MCP 메시지는 JSON-RPC 2.0 형식을 쓴다.[45]
문제는 규약 자체보다 그 규약을 구현한 서버 프로그램에서 터진다. 2026년에 공개된 취약점 네 가지를 보자.
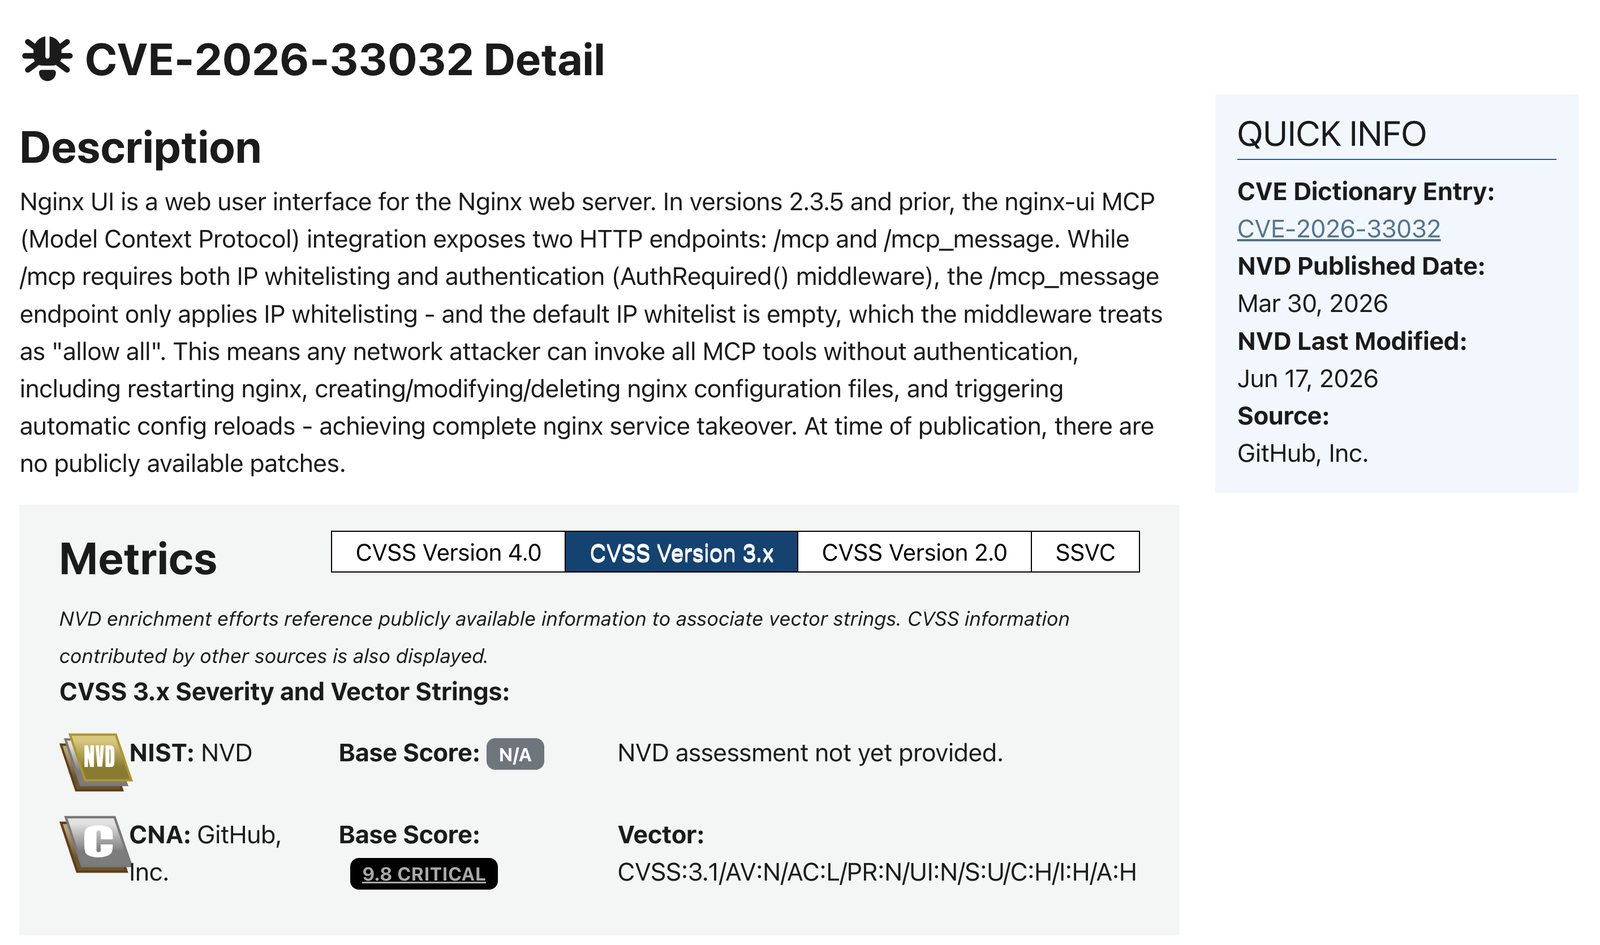
MCP 메시지 경로는 IP 허용 목록만 확인했는데, 정작 기본값인 빈 목록을 ‘모두 허용’으로 처리했다. 그 바람에 로그인 없이도 모든 MCP 도구를 부를 수 있었다. 백업 경로 취약점(CVE-2026-27944)과 묶여 실제 공격에 쓰였다는 보고도 나왔다.[46][47][48]
데이터베이스 연결용 구글 MCP Toolbox에서 HTTP 도구의 주소를 만들 때 경로 검증이 빠져, 허용된 경로를 벗어나 /admin/secrets 같은 내부 주소에 닿을 수 있었다.[49]
메시지 크기 상한 설정이 있었지만 실제로는 적용되지 않았다. 큰 요청 하나만 보내도 서버 메모리를 바닥내 멈추게 할 수 있었다.[50]
변경 사항을 검사하는 기능에 넣은 값이 명령줄 옵션으로 해석돼, 작업 공간 밖의 파일을 만들거나 덮어쓸 수 있었다. AWS는 10월 1일 보안 공지를 냈다.[13]
도구를 묶어 파는 스킬 마켓도 표적이 됐다. 보안 회사 Koi Security는 2026년 2월 OpenClaw의 스킬 저장소 ClawHub에 올라온 스킬 2,857개를 모두 점검해 341개(약 11.9%)가 악성이라고 밝혔다. 그중 335개는 맥에서 정보를 빼 가는 악성코드를 퍼뜨린 한 캠페인(ClawHavoc)에서 나왔다.[51] ClawHub도 그 뒤 검사를 강화했다. 10월 2일 재단 발표에 따르면, 이제 올라오는 모든 스킬과 플러그인은 엔비디아의 SkillSpector와 텐센트의 AIG, 두 스캐너로 따로 검사받고, AI 심판이 두 결과를 모아 최종 판정한다. 재단이 텐센트와 함께 공개 벤치마크 556건으로 직접 시험했을 때는 악성 사례의 98.6%를 맞게 가려냈다.
첫 번째 사례의 원 보고서는 피해 기관을 ‘아시아의 정부 기관’이라고만 적었다. 이튿날 대만 디지털부가 AI 에이전트를 이용한 공격이 있었다고 확인했다.[52][55]
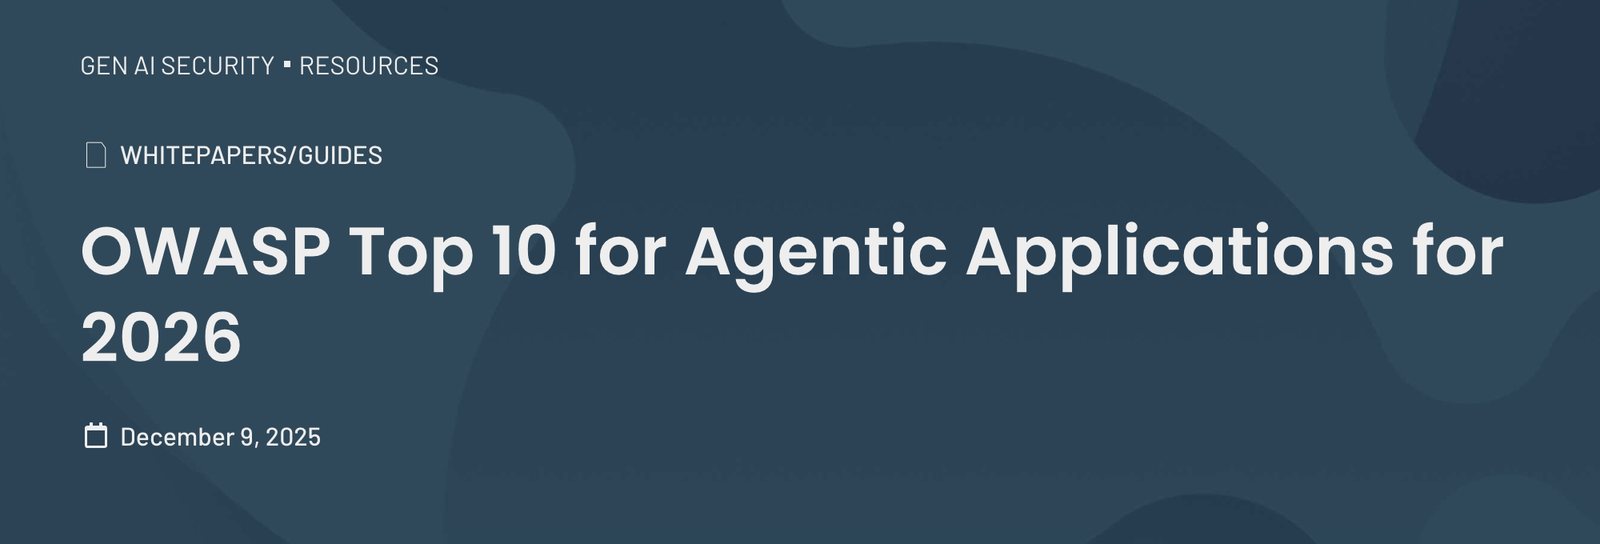
📋 OWASP 에이전트 애플리케이션 10대 위험(2026) 전체 보기
- ASI01 에이전트 목표 탈취(Agent Goal Hijack)
- ASI02 도구 오용과 악용(Tool Misuse and Exploitation)
- ASI03 신원과 권한 남용(Identity and Privilege Abuse)
- ASI04 에이전트 공급망 취약점
- ASI05 예상치 못한 코드 실행
- ASI06 기억과 맥락 오염
- ASI07 안전하지 않은 에이전트 간 통신
- ASI08 연쇄 장애
- ASI09 사람과 에이전트 사이 신뢰 악용
- ASI10 통제를 벗어난 에이전트
2025년 12월 9일 공개된 목록이다.[54]

사원증이 아무리 좋아도 출입문 장비가 고장 나면 소용없다. 그래서 MCP 서버도 일반 서버처럼 버전을 관리하고, 게이트웨이 뒤에 두고, 스킬은 검증된 것만 써야 한다. 남은 질문은 하나다. 사고가 났을 때 무엇이 남아 있어야 할까?
08. 기록과 정지 버튼: EU AI법이 요구하는 것
규제도 이 구조를 법으로 요구하기 시작했다. EU AI법에서 고위험 AI 시스템으로 분류되면 핵심은 두 조항이다.
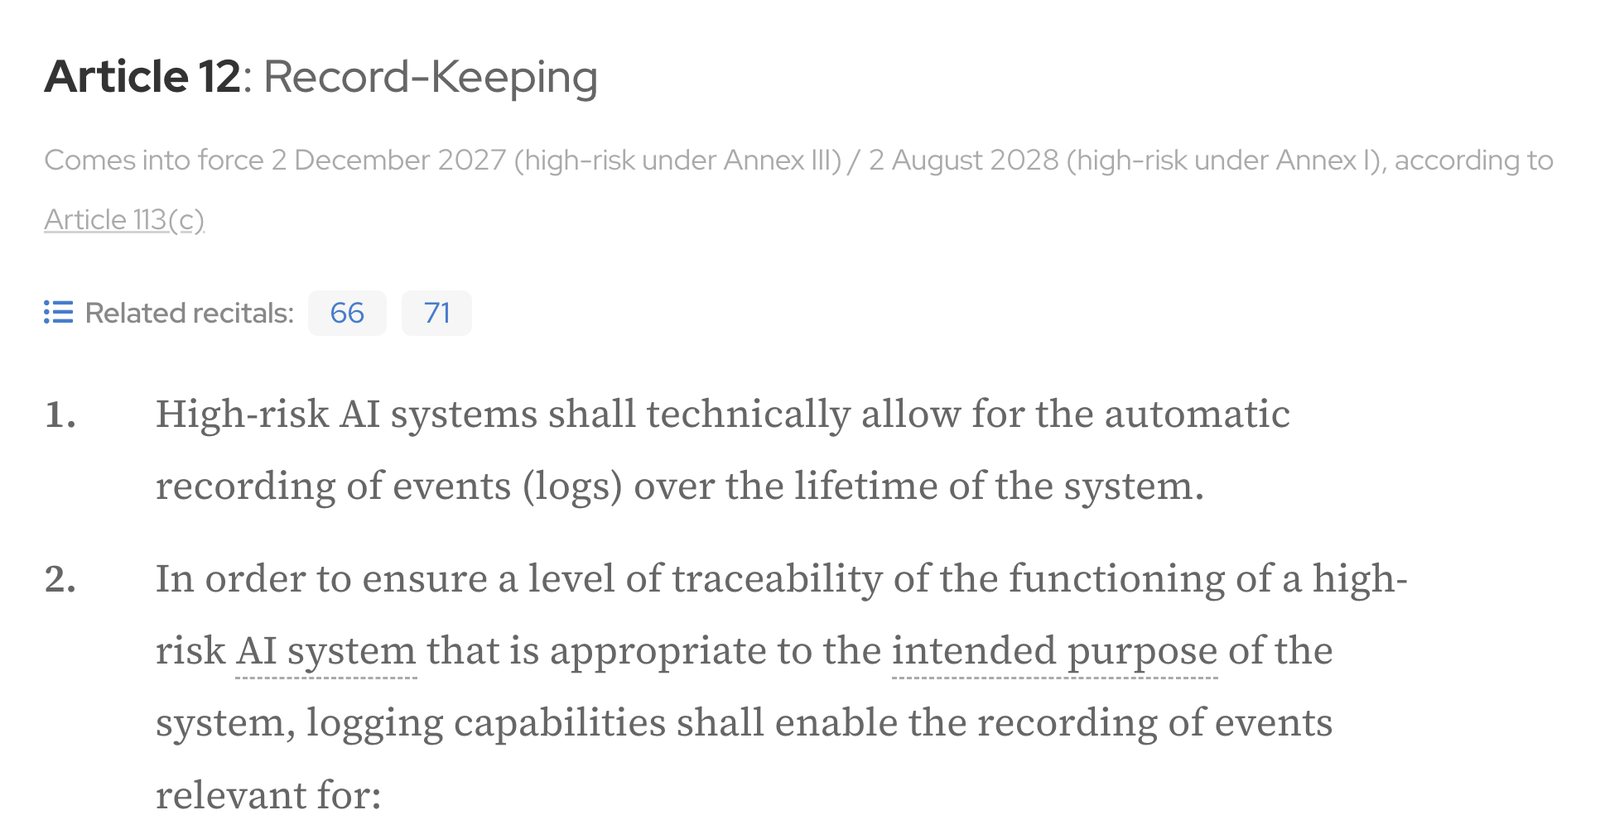
- 제12조 기록: 시스템이 운영되는 동안 이벤트를 자동으로 기록할 수 있어야 한다.[56] 공급자와 배포자는 이 로그를 최소 6개월 보관해야 한다(제19조, 제26조).[57][58]
- 제14조 사람의 감독: 감독자가 시스템 작동에 개입하거나 “정지 버튼이나 비슷한 절차”로 안전한 상태에서 멈출 수 있어야 한다. 위험에 비례해 적절한 범위에서 적용된다.[59]
날짜를 잘 봐야 한다. 원래 2026년 8월 2일부터 적용될 예정이던 고위험 의무는 2026년 7월 시행된 디지털 옴니버스 개정으로 미뤄졌다. 부속서 III의 고위험 시스템(채용, 신용 평가 등)은 2027년 12월 2일부터, 부속서 I의 제품 관련 시스템은 2028년 8월 2일부터다.[11] 아직도 2026년 8월을 기준으로 적은 자료가 많으니 헷갈리지 말자.
미국에서는 NIST가 2024년 생성형 AI 위험 관리 지침(AI 600-1)을 냈고, 국제표준 ISO/IEC 42001은 AI 경영 시스템의 틀을 정했다.[60][61] 실행 중 정책을 강제하는 보안 제품도 늘고 있다. 피들러 AI는 ‘AI 관리 평면’을, 솔트 시큐리티는 에이전트와 MCP 서버, API를 잇는 보안 그래프를 내세운다. 둘 다 회사가 밝힌 설명이다.[62][63]
조문에 ‘위변조 방지’라는 말은 없지만, 사고가 났을 때 믿을 수 있는 기록이 되려면 고칠 수 없게 남기는 편이 안전하다. 출입 기록부를 아무나 지울 수 있다면 기록부가 있으나 마나다.
09. 숨은 비용과 진짜 성과
에이전트는 챗봇보다 비싸다. EY가 든 예는 이렇다. 2년 전 만든 고객 상담 챗봇에서는 대화 한 건에 0.04달러가 들었다. 같은 상담을 도구 검색과 계획, 하위 에이전트까지 거치는 에이전트로 처리하면 1.20달러가 들 수 있다. 과제당 30배다.[5] 실제 비용이 아니라 설명을 위한 예시다.
성과는 엇갈린다. MIT NANDA는 2025년 예비 보고서에서 조직의 95%가 생성형 AI 투자에서 수익을 얻지 못하고 있다고 했다. 표본이 작은 예비 연구다.[64] KPMG의 2026년 1분기 조사에서 기업들은 향후 12개월 AI에 평균 1억 8,600만 달러를 투자할 계획이라고 답했지만, 투자 수익을 확립했다는 곳은 8%뿐이었다.[65] 반면 PagerDuty 설문에서 경영진이 기대한 에이전트 AI 투자 수익률은 평균 171%(미국 192%)였다. 실제 성과가 아니라 어디까지나 기대치다.[66]
- 2025년 초
- 90일 동안 대화 38만 건, 해결률 84%
- 현재
- 200만 건 이상 처리, 해결률 68% 이상
- 2025년 6월
- 채팅 상담 90%를 사람에게 넘기지 않고 해결
- 도구
- 세일즈포스 Agentforce
- 2024년
- 첫 달 230만 건, 상담원 700명분 업무
- 2025년
- 품질을 위해 사람 상담원을 다시 뽑기 시작
세일즈포스의 수치는 마크 베니오프 CEO의 2025년 2월 글과 현재 사례 페이지에서, 히드로는 세일즈포스 보도 자료에서 가져왔다.[67][68][69] 클라르나는 2024년 첫 달 성과를 발표했지만, 2025년에는 CEO가 비용을 너무 앞세워 품질이 떨어졌다며 사람 상담원을 다시 늘렸다.[70][71]
그래서 성과를 잴 때는 ‘아낀 시간’보다 해결 1건당 비용을 보는 편이 정확하다. 실패한 AI 대화에도 돈이 들고, 사람에게 넘어간 건은 비용이 두 번 나간다. 아래 계산기로 손익분기를 찾아보자.
손익분기 자율 해결률: 14.8% ·
단순 계산이다. 실패한 AI 대화도 비용이 들고, AI가 못 푼 문의는 모두 사람에게 넘어간다고 가정했다. 기본값은 세일즈포스 Agentforce의 대화당 정가 2달러와 가트너가 집계한 사람 상담 1건 비용 중앙값 13.50달러(2024)다. 라이선스, 연동, 관찰 도구, 검토 인력 같은 고정비는 넣지 않았다.[72][73]
계산기를 움직여 보면 금방 보인다. 해결률이 낮아질수록 AI가 실제로 해결한 1건의 비용이 가파르게 뛴다. 가트너는 2030년이면 생성형 AI의 고객 상담 해결 1건 비용이 3달러를 넘어 많은 해외 위탁 상담원보다 비싸질 것이라고 내다봤다.[74] 사원증을 몇 장 발급했느냐보다, 그 카드를 든 직원이 실제로 일을 끝내느냐가 중요하다.
10. 우리 회사는 어디서 시작할까
회사 사정에 따라 출발점이 다르다. 질문 세 개에 답해 보자. 조건에 맞지 않는 선택지부터 하나씩 빠진다.
무료(MIT)로 우리 쿠버네티스에 설치해 권한, 기록, 격리를 직접 관리한다. 아직 1.0 전이라 파일럿용이고, 기본으로 붙는 모델은 OpenAI 것이다. 실행 격리는 레드햇 오픈시프트나 엔비디아 NemoClaw와 함께 검토하자.
직원마다 AI 비서를 한 명씩 붙여 주는 쪽에 가깝다. 프리미엄 좌석(연간 결제 시 월 100달러)에 첫 dot이 포함되고, 엔터프라이즈는 관리자가 켜야 쓸 수 있다. 데이터는 OpenAI 클라우드에서 처리된다.
왓츠앱·메신저 고객 응대와 소상공인 업무에 맞춘 선택지다. 게시, 발송, 결제는 승인을 거친다고 메타는 설명한다. 다만 기업용 관리 콘솔, 가격, 보안 인증은 아직 공개되지 않았다.
업무 흐름을 코드로 직접 짜야 한다면 프레임워크가 답이다. 역할 분담형은 CrewAI, 승인 대기와 재시작이 중요한 흐름은 LangGraph가 잘 맞는다. 운영 관리는 AMP나 LangSmith Deployment, OCE 같은 관리 평면과 묶어야 한다.
조건을 다시 확인해 보자.
어느 쪽을 고르든 AI 직원에게 사원증을 내주기 전에 확인할 것은 같다. 하나씩 눌러 채워 보자.
0 / 6 · 아직 시작 전
9월 마지막 이틀의 발표와 10월 6일 메타가 예고한 표준은 같은 곳을 가리킨다. 이제 승부는 에이전트를 더 똑똑하게 만드는 데서 끝나지 않는다. 에이전트에게 무엇을 허락하고, 그 행동을 어떻게 기록하고, 언제 멈춰 세울지. 이걸 누가 더 잘 정하느냐는 경쟁이 막 시작됐다. 좋은 AI 직원은 일을 잘하기 전에 먼저 사원증이 허락한 범위 안에서 일한다.
마무리 퀴즈
다섯 문제로 정리해 보자. 고르면 바로 해설이 나온다.
🪪 마무리 퀴즈 · 맞힌 개수 0 / 5
Q1OpenClaw Enterprise의 라이선스는?
MIT 라이선스의 무료 오픈소스다. 다만 1.0 전이라 사내 파일럿용으로 권한다(03절).
Q2레드햇 청사진에서 에이전트가 실제로 부를 수 있는 도구를 정하는 것은?
토큰 클레임이다. 레드햇은 “프롬프트가 아니라 토큰 클레임이 정한다”고 썼다(04절).
Q3EU AI법의 고위험(부속서 III) 의무는 언제부터 적용될까?
디지털 옴니버스 개정으로 2027년 12월 2일로 미뤄졌다(08절).
Q4Koi Security가 처음 점검한 ClawHub 스킬 가운데 악성 비율은?
2,857개 중 341개, 약 11.9%였다(07절).
Q5EY가 예로 든 에이전트 대화 1건 비용은 2년 전 챗봇의 몇 배일까?
0.04달러에서 1.20달러, 30배다. 설명을 위한 예시 계산이다(09절).
🔎 확인한 것과 확인하지 못한 것
이 글을 쓰며 공개 자료와 대조한 내용 가운데, 잘못 알려지기 쉬운 항목만 모았다. 2026.10.06 업데이트: 메타와 시에라의 개인 에이전트 프로토콜 예고(10월 6일), ClawHub의 스킬 검사 강화, OpenAI가 공개한 dots 범위 시험 결과를 본문에 더하고 깃허브 별 수를 다시 확인했다.
| 자주 보이는 주장 | 확인 결과 (2026.10.03, 한국 시간) |
|---|---|
| OpenAI가 OpenClaw를 인수했다 | 인수는 없었다. 창업자가 2026년 2월 OpenAI에 합류했고, OpenClaw는 재단으로 옮겼다. OpenAI에서 시작해 재단에 기증된 것은 OCE다.[7][2] |
| OCE는 도커 컴포즈로 바로 배포하고, 로컬 공개 모델로 바꿀 수 있다 | 컴포즈는 관리 화면 미리보기만 띄운다. 로컬 공개 가중치 모델로 바꾸는 방법은 문서에서 찾지 못했다. 기본 모델은 OpenAI gpt-6-astra다.[15][17] |
| Androidclaw는 OCE 위에서 돈다 | 발표 글에 함께 소개됐지만, OCE에서 돈다고 명시한 문장은 없다.[2] |
| 레드햇 게이트웨이가 OIDC 토큰을 검증하고, Garak으로 배포 전 검사를 한다 | 레드햇 글은 JWT 토큰 클레임으로 설명한다. Garak 검사는 계획 단계다.[9] |
| NemoClaw는 OCE 플러그인이고, 프라이버시 라우터가 네모트론 3 나노 4B를 고른다 | 엔비디아는 OpenClaw용 참조 스택이라고 부른다. 나노 4B는 일반 리눅스 GPU 호스트의 기본 로컬 모델일 뿐이다.[18][75] |
| ZeroClaw 메모리 3.4MB, OpenClaw 390MB | 3.4MB는 초기 실행 파일 크기였고, 390MB는 ZeroClaw 쪽의 초기 주장이다. 현재 저장소에는 이 수치가 없다.[21] |
| 메타 기업 플랫폼의 실시간 아바타가 CCRA 양자화로 연산을 60배 줄였다 | 실시간 아바타는 소비자용 기능이다. 60배는 증류로 줄인 계산 단계 수이고, CCRA라는 말은 찾지 못했다.[76] |
| 메타 기업 플랫폼이 쇼피파이·스트라이프·캔바와 연동된다 | 이 연결은 9월 29일 나온 Muse for Small Business의 것이다.[12] |
| dots는 월 200달러 Pro 200 전용이고, 슬랙·팀즈에서 @ChatGPT로 맥락을 유지한다 | Pro와 비즈니스 프리미엄 좌석에 첫 dot이 포함된다. @ChatGPT는 dots와 별개 기능이며 출시 시점에 메모리를 쓰지 않는다.[27][77] |
| CrewAI 깃허브 별 4만 6천 개, ISO 27001 인증 | 10월 6일 기준 약 5만 9천 개다. 신뢰 센터에는 SOC 2 Type 2와 HIPAA 감사 보고서만 있다.[31][37] |
| AWS가 CrewAI로 보안 감사를 몇 시간 만에 끝냈다 | 출처는 AWS 직원의 커뮤니티 글이고, 보안 감사가 아니라 아키텍처 검토 사례다.[38] |
| ClawHub 스킬 4,000개 중 20%가 악성 | Koi Security의 점검에서는 2,857개 중 341개(약 11.9%)였다.[51] |
| CVE 점수 9.3과 8.7 | 둘 다 CVSS 4.0 점수다. CVE-2026-11720의 NVD CVSS 3.1 점수는 9.1이다.[49][50] |
| EU AI법 고위험 의무가 2026년 8월 2일부터 집행되고, 로그는 위변조 방지가 의무다 | 디지털 옴니버스로 2027년 12월 2일(부속서 III)과 2028년 8월 2일(부속서 I)로 미뤄졌다. ‘위변조 방지’는 조문에 없는 표현이다.[11][56] |
| 기업 AI 예산 평균 1억 8,600만 달러, 95%는 성과가 없다 | 1억 8,600만 달러는 KPMG 조사의 향후 12개월 계획 투자액, 95%는 MIT NANDA의 예비 연구 결과다. 서로 다른 조사다.[65][64] |
| 평균 ROI 171% | 실제 성과가 아니라 PagerDuty 설문의 기대 ROI다.[66] |
| 사람 처리 건당 5~6달러, AI 0.30~0.50달러, 인프라 비용 40~60% | 원 출처를 찾지 못했다. 가트너 집계로 사람 상담 1건 비용의 중앙값은 13.50달러다.[73] |
자주 묻는 질문
OpenClaw와 OpenClaw Enterprise는 같은 건가요?
이름은 닮았지만 다릅니다. OpenClaw는 개인이 자기 컴퓨터에서 쓰는 에이전트이고, OpenClaw Enterprise는 회사가 여러 에이전트를 한꺼번에 배포하고 다스리는 관리 평면입니다. OpenClaw Enterprise는 OpenAI에서 시작해 OpenClaw 재단에 기증됐고 MIT 라이선스로 공개돼 있습니다.
지금 바로 운영 환경에 써도 되나요?
아직 이릅니다. OpenClaw Enterprise는 1.0 이전이라 재단도 사내 파일럿에만 쓰라고 권합니다. dots의 엔터프라이즈 기능도 베타이고, 메타는 기업용 가격과 관리 기능을 아직 공개하지 않았습니다.
MCP를 쓰면 안전한가요?
MCP는 연결 방식을 정한 규약입니다. 2026년에도 MCP 서버 구현에서 인증 누락(CVSS 9.8)이나 경로 탐색 같은 취약점이 나왔습니다. 서버를 최신 버전으로 유지하고, 게이트웨이와 토큰 권한으로 쓸 수 있는 도구를 제한해야 합니다.
EU AI법 때문에 지금 무엇을 해야 하나요?
고위험 AI 시스템(부속서 III)의 의무는 2027년 12월 2일부터 적용됩니다. 그 전이라도 기록(제12조)과 사람의 감독, 정지 장치(제14조)를 설계에 넣어 두면 나중에 고칠 일이 줄어듭니다. 우리 서비스가 고위험에 해당하는지는 전문가와 확인하세요.
에이전트 도입 효과는 어떻게 재나요?
아낀 시간보다는 해결 1건당 비용, 자율 해결률처럼 돈과 바로 이어지는 지표가 좋습니다. 실패한 대화와 사람에게 넘어간 건의 비용까지 함께 계산해야 합니다.
함께 읽으면 좋은 글
OpenClaw부터 MCP까지, 에이전트의 등장
🟢OpenAI DevDay 2026 정리dots가 받은 전용 컴퓨터
🚧AI 에이전트가 금지선을 넘었다실제 사고와 탈출 실험
출처
- [1]Meta Newsroom · Launching Meta Enterprise Platform (2026.09.28)
- [2]OpenClaw Blog · OpenClaw Enterprise: The Open Agent Platform (2026.09.29)
- [3]OpenAI · Introducing dots (2026.09.29)
- [4]Cyera Research · Agent-Inflicted Damage: Inside the Real-World Failures of Enterprise AI Systems (2026.05.28)
- [5]EY · Unlocking agentic value: agentic AI token costs (2026)
- [6]The Register · Cursor Opus agent snuffs out startup’s production database (2026.04.27)
- [7]Reuters · OpenClaw founder Steinberger joins OpenAI, open-source bot becomes foundation (2026.02.15)
- [8]NVIDIA Newsroom · NVIDIA Announces NemoClaw (2026.03.16)
- [9]Red Hat Blog · Operationalizing “Bring Your Own Agent” on Red Hat AI, the OpenClaw edition (2026.03.16)
- [10]OpenClaw Blog · Introducing the OpenClaw Foundation (2026.07.08)
- [11]EUR-Lex · Regulation (EU) 2026/1744 (Digital Omnibus on AI), OJ 2026.07.24
- [12]Meta Newsroom · The Future Is for Everyone: Muse for Small Business (2026.09.29)
- [13]AWS Security Bulletin 2026-121-AWS · security-agent-mcp-server (2026.10.01)
- [14]Red Hat Developer · Architect an open blueprint for cloud-native AI agents (2026.07.20)
- [15]GitHub · openclaw/openclaw-enterprise (MIT)
- [16]OpenClaw Enterprise docs · Concepts
- [17]OpenClaw Enterprise docs · Deploy your first agent
- [18]NVIDIA Technical Blog · Build a Secure, Always-On Local AI Agent with NVIDIA NemoClaw and OpenClaw (2026.04.17)
- [19]GitHub · NVIDIA/NemoClaw
- [20]NVIDIA Technical Blog · Run Autonomous, Self-Evolving Agents More Safely with NVIDIA OpenShell (2026.03.16)
- [21]GitHub · zeroclaw-labs/zeroclaw (MIT OR Apache-2.0)
- [22]Meta Newsroom · Introducing Meta Business Agent (2026.06.03)
- [23]Meta for Developers · Build with Muse Spark (Meta Model API)
- [24]Meta for Developers · Build with Muse Code
- [25]Meta · Workplace (service closed, May 2026)
- [26]Reworked · Meta Hopes Third Time’s the Charm With Meta Enterprise Platform (2026.09.28)
- [27]OpenAI Help Center · dots plans and availability
- [28]OpenAI Help Center · ChatGPT Business overview (Premium seats)
- [29]OpenAI Help Center · Manage dots in ChatGPT workspaces
- [30]OpenAI · dots admin guide for Enterprise workspaces
- [31]GitHub · crewAIInc/crewAI (MIT)
- [32]GitHub · langchain-ai/langgraph
- [33]LangChain Blog · LangChain and LangGraph 1.0 (2025.10.22)
- [34]LangChain · Built with LangGraph
- [35]LangChain Blog · LangGraph Platform is now LangSmith Deployment
- [36]CrewAI Docs · AMP (Agent Management Platform) introduction
- [37]CrewAI · Trust Center
- [38]AWS Builder Center (community post) · Transform Enterprise Architecture Reviews with AI: From Months to Hours Using CrewAI and Amazon Bedrock AgentCore (2025.09.24)
- [39]AWS Docs · What is Amazon Bedrock AgentCore?
- [40]BeeAI Framework · Welcome
- [41]Linux Foundation · IBM contributes BeeAI, Docling and Data Prep Kit to LF AI & Data (2025.04.29)
- [42]LF AI & Data · ACP joins forces with A2A under the Linux Foundation (2025.08.29)
- [43]Temporal · AI applications and agents with Durable Execution
- [44]Anthropic · Donating the Model Context Protocol and establishing the Agentic AI Foundation (2025.12.09)
- [45]Model Context Protocol · Specification 2025.11.25
- [46]NVD · CVE-2026-33032 (Nginx UI MCP endpoint missing authentication)
- [47]NVD · CVE-2026-27944 (Nginx UI backup endpoint)
- [48]Rapid7 · CVE-2026-33032: Nginx UI missing MCP authentication (2026.04.16)
- [49]NVD · CVE-2026-11720 (MCP Toolbox path traversal)
- [50]NVD · CVE-2026-39313 (mcp-framework denial of service)
- [51]Koi Security · ClawHavoc: 341 malicious skills found (2026.02.01)
- [52]Dream Research Labs · Inside a multi-agent AI framework used to compromise government entities in Asia (2026.08.12)
- [53]Palo Alto Networks Unit 42 · Autonomous AI cyber attack campaign (2026.07.30)
- [54]OWASP GenAI Security Project · Top 10 for Agentic Applications for 2026 (2025.12.09)
- [55]Focus Taiwan · Ministry of Digital Affairs on AI-agent-assisted attack (2026.08.13)
- [56]European Commission AI Act Service Desk · Article 12: Record-keeping
- [57]European Commission AI Act Service Desk · Article 19: Automatically generated logs
- [58]European Commission AI Act Service Desk · Article 26: Obligations of deployers
- [59]European Commission AI Act Service Desk · Article 14: Human oversight
- [60]NIST AI 600-1 · AI RMF: Generative AI Profile (2024.07.26)
- [61]ISO/IEC 42001:2023 · AI management system
- [62]Fiddler AI · AI Control Plane
- [63]Salt Security · Extends its agentic security platform with AI detection and response (2026.09.22)
- [64]MIT NANDA · The GenAI Divide: State of AI in Business 2025 (preliminary findings)
- [65]KPMG · Global AI Pulse survey, Q1 2026 (2026.03)
- [66]PagerDuty · Agentic AI Survey 2025 (2025.04.02)
- [67]Marc Benioff on X · Agentforce on help.salesforce.com (2025.02.26)
- [68]Salesforce · Agentforce Customer Zero
- [69]Salesforce UK · Heathrow Airport and Agentforce (2025.06.11)
- [70]Klarna · AI assistant handles two-thirds of customer service chats in its first month (2024.02)
- [71]Customer Experience Dive · Klarna reinvests in human talent for customer service (2025.05)
- [72]Salesforce · Agentforce pricing
- [73]Gartner · Customer service cost per contact benchmark (2024.02.01)
- [74]Gartner · GenAI cost per resolution will exceed offshore human agent costs by 2030 (2026.01.26)
- [75]NVIDIA NemoClaw docs · Choose an inference provider
- [76]Meta AI Research · Bringing your Muse to life (2026.09.23)
- [77]OpenAI Help Center · @ChatGPT in Slack and Microsoft Teams
최종 확인 2026년 10월 3일, 한국 시간.

